 Nöbetçi Eczaneler



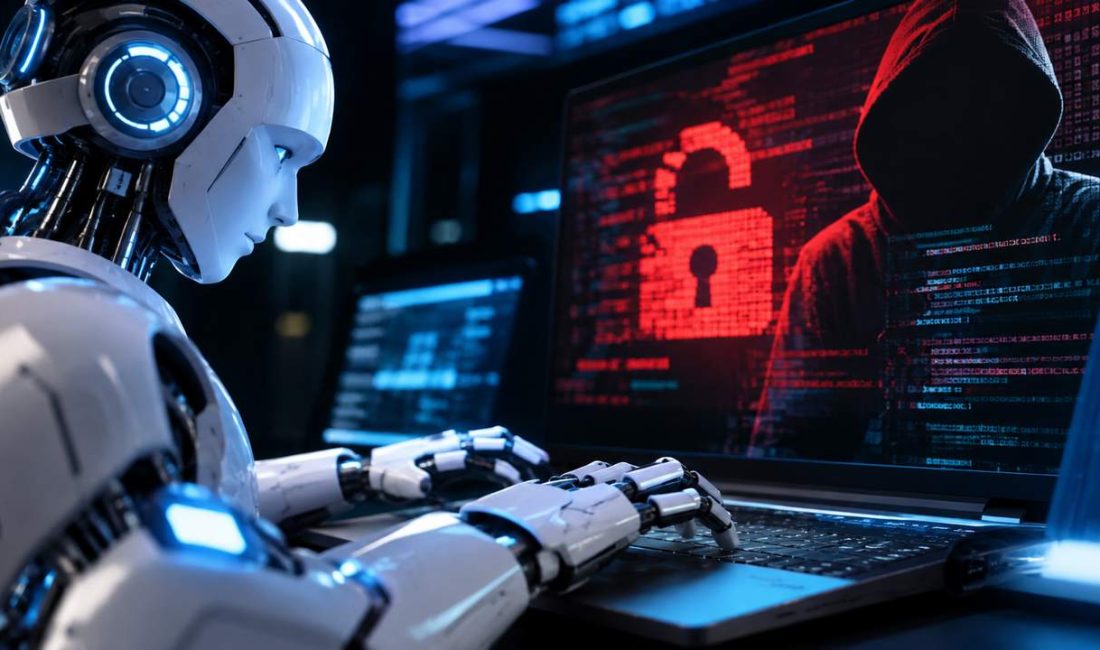
Siber güvenlik dünyasında yapay zekânın rolü yeni bir aşamaya ulaştı. Google Siber Tehdit İstihbaratı Grubu (GTIG), yayımladığı dördüncü çeyrek AI Threat Tracker raporunda, bir tehdit aktörünün insan müdahalesi olmadan yazılımlardaki güvenlik açıklarını tespit etmek ve bu açıklardan yararlanmaya yönelik saldırı kodları geliştirmek için yapay zekâ ajanı kullandığını ilk kez gözlemlediğini açıkladı. Bu gelişme, siber saldırıların hazırlanma süresini kısaltabilecek ve güvenlik açıklarının istismar edilmesini kolaylaştırabilecek yeni bir risk alanına işaret ediyor.
İlk kez insan müdahalesi olmadan saldırı kodu geliştirildi
Google’ın tespit ettiği exploit_agent adlı büyük dil modeli (LLM) tabanlı sistem, yazılımların güvenlik güncellemelerinden önceki ve sonraki kodlarını karşılaştırarak güvenlik açıklarını belirliyor.
Sistem, tespit ettiği açıklardan yararlanabilecek istismar kodlarını insan müdahalesine ihtiyaç duymadan otomatik olarak geliştirebiliyor.
Google’ın araştırmasında, söz konusu sistemin yapılandırma dosyalarında Rusça açıklamalar bulunduğu da belirtildi. Ancak bu bulgu, sistemin arkasındaki kişilerin kimliğini veya hangi ülkeyle bağlantılı olduğunu tek başına ortaya koymuyor.
Raporda dikkat çekilen temel değişim, daha önce deneyimli siber güvenlik uzmanlarının gerçekleştirebildiği bazı teknik işlemlerin artık yapay zekâ sistemleri tarafından otomatik olarak yürütülebilmesi.
Böylece saldırganların, kamuya açıklanan bir güvenlik yamasını inceleyerek ilgili güvenlik açığından yararlanabilecek yöntemler geliştirmek için ihtiyaç duyduğu zaman ve çaba azalabiliyor.
ABD’nin havacılık ve uzay sektörü hedef alındı
Google’ın araştırması, yapay zekâ destekli saldırı araçlarının yalnızca teorik çalışmalarla sınırlı kalmadığını, gerçek sızma girişimlerinde de kullanıldığını ortaya koydu.
Rapora göre finansal kazanç amacı taşıyan saldırganların yanı sıra siber casusluk faaliyetleri yürüttüğünden şüphelenilen gruplar da açık kaynaklı yapay zekâ ajanlarından yararlanıyor.
CAIRN, PentAGI ve CyberStrikeAI gibi ajan tabanlı sızma testi araçlarının, saldırı süreçlerinin farklı aşamalarını otomatikleştirmek amacıyla kullanıldığı belirlendi.
Özellikle ABD’nin havacılık ve uzay sektörünü hedef alan bir sızma girişiminde CAIRN adlı yapay zekâ aracının kullanılması dikkat çekti.
Bu bulgu, yapay zekâ destekli araçların stratejik sektörlere yönelik siber saldırı girişimlerinde de kullanılmaya başlandığını gösteriyor.
100 binden fazla sahte hesap için yapay zekâ kullanıldı
Raporda öne çıkan bir diğer gelişme, yapay zekânın dijital manipülasyon ve kamuoyunu etkilemeye yönelik faaliyetlerde kullanılması oldu.
Google’ın tespitlerine göre devlet destekli gruplar ve ticari etki operasyonu sağlayıcıları, büyük dil modellerinden yalnızca metin ve görsel üretmek için yararlanmıyor.
Bu sistemler, otomatik iş akışlarının hazırlanması, teknik altyapıların geliştirilmesi ve faaliyetlerin tespit edilmesini zorlaştıracak yöntemlerin oluşturulması amacıyla da kullanılıyor.
Araştırmada incelenen bir vakada saldırganların, bulut tabanlı telefon çiftlikleri aracılığıyla 100 binden fazla sentetik hesabı yönetmek üzere tasarlanan platformlar geliştirmek için Gemini API’den yararlandığı belirlendi.
Söz konusu platformlarda, yapay olarak oluşturulan içeriklerin daha gerçekçi görünmesi amacıyla akıllı telefon kameralarındaki görüntü kusurlarını taklit eden özellikler de bulunuyordu.
Bu gelişme, yapay zekânın sahte hesap ağlarını yönetme ve dijital etki operasyonlarını geniş kitlelere ulaştırma kapasitesini artırabileceğine işaret ediyor.
Çin ve Kuzey Kore bağlantılı siber faaliyetler
Google’ın raporunda, devlet destekli siber casusluk faaliyetlerinde yapay zekâ kullanımına ilişkin bulgular da yer aldı.
Çin Halk Cumhuriyeti bağlantılı tehdit aktörlerinin, ele geçirilen verileri analiz ederek istihbarat amaçlı çıktılara dönüştürmek için büyük dil modellerinden yararlandığı gözlemlendi.
Kuzey Kore bağlantılı faaliyetlerde ise kripto para şirketlerini hedef almak amacıyla yapay zekâ tarafından oluşturulan sahte kimliklerin kullanıldığı tespit edildi.
Bu kimliklerin bir bölümünde, yapay zekâ ile üretilen içeriklerin belirlenmesine yardımcı olan SynthID filigranına rastlandı.
Google ayrıca otonom kodlama asistanlarının yapılandırmasını manipüle etmeye yönelik girişimleri de takip ettiğini bildirdi.
Güvenlik güncellemeleri saldırganlara yol gösterebilir
Raporda dikkat çekilen en önemli risklerden biri, yazılımlardaki güvenlik açıklarını kapatmak amacıyla yayımlanan güncellemelerin saldırganlar tarafından da incelenebilmesi.
Yazılım geliştiricileri bir güvenlik açığını kapattığında, yapılan değişiklikler bazı durumlarda eski ve yeni kodlar karşılaştırılarak analiz edilebiliyor.
Yapay zekâ ajanları bu karşılaştırmayı otomatikleştirerek hangi kod değişikliklerinin güvenlik açıklarıyla ilişkili olduğunu belirleyebiliyor.
Ardından söz konusu açıkları hedef alan istismar kodlarının geliştirilmesi de otomatik olarak gerçekleştirilebiliyor.
Bu durum, özellikle güvenlik güncellemelerini zamanında uygulamayan şirketler ve kamu kurumları açısından önemli bir risk oluşturuyor.
Güvenlik açıklarının tespit edilmesi ile saldırı yöntemlerinin geliştirilmesi arasındaki sürenin kısalması, kurumların sistemlerini güncel tutmasını ve tehditleri sürekli izlemesini daha kritik hale getiriyor.
Google kötüye kullanım hesaplarını kapattı
Google, yapay zekâ hizmetlerinin kötüye kullanımına karşı aldığı önlemleri de raporunda paylaştı.
Şirket, Gemini hizmetlerinin kötüye kullanıldığı faaliyetleri tespit ederek engellediğini ve bu faaliyetlerle bağlantılı hesapları devre dışı bıraktığını açıkladı.
Elde edilen bulgular doğrultusunda güvenlik önlemlerinin güçlendirildiği de belirtildi.
Google’ın araştırması, yapay zekânın siber güvenlik alanında hem savunma hem de saldırı amacıyla kullanılmasının yeni riskler oluşturduğunu gösteriyor.
Siber güvenlikte yeni dönem başladı
Yapay zekâ destekli sistemlerin güvenlik açıklarını belirlemesi, saldırı kodları geliştirmesi ve sızma girişimlerinin farklı aşamalarını otomatikleştirmesi, siber güvenlikte önemli bir dönüşüme işaret ediyor.
Daha önce uzmanlık, deneyim ve uzun süreli teknik çalışma gerektiren bazı işlemlerin otomatikleştirilmesi, saldırganların hareket kabiliyetini artırabilecek bir gelişme olarak değerlendiriliyor.
Bununla birlikte Google’ın tespit ettiği sistemin insan müdahalesi olmadan istismar kodu geliştirmesi, tamamen bağımsız şekilde başarılı bir siber saldırı gerçekleştirdiğinin kanıtlandığı anlamına gelmiyor.
Ancak araştırmanın ortaya koyduğu tablo, şirketlerin, finans kuruluşlarının ve kamu kurumlarının yapay zekâ destekli tehditlere karşı güvenlik stratejilerini yeniden değerlendirmesini gerektiriyor.
Google’ın ilk kez gözlemlediği bu gelişme, siber saldırı hazırlıklarının bazı aşamalarında artık doğrudan insan müdahalesine ihtiyaç duyulmadığını ortaya koyuyor.
tclira.com